Chi si nasconde dietro il nome di Mikhail Andropov, comparso nelle mail con gli allarmi bomba inviate a centinaia di scuole italiane l’11 novembre? È una delle domande al centro delle indagini, che stanno ricostruendo la provenienza dei messaggi e il possibile utilizzo di account informatici compromessi.
Una delle piste porta a Taiwan e, in particolare, a un indirizzo collegato alla Dayeh University, un ateneo nella città di Dacun, nella contea di Changhua. Nel messaggio inviato alle scuole comparirebbe anche il riferimento a una persona identificata come Liu Fajun. Gli investigatori stanno cercando di capire se l’indirizzo universitario sia stato utilizzato abusivamente come punto di partenza per la diffusione delle minacce.
Leggi anche:Pier Silvio Berlusconi: «Io e Marina non entreremo in politica». Apertura a Fabio Fazio
Leggi anche:Allarme bomba nelle scuole, scattano le evacuazioni: “Convocata riunione alle 16”. Minacciata anche Meloni
Leggi anche:Caso Nvidia, l’ipotesi di Andrew Lu: «Uno scandalo orchestrato dagli Usa per colpire la Cina?»
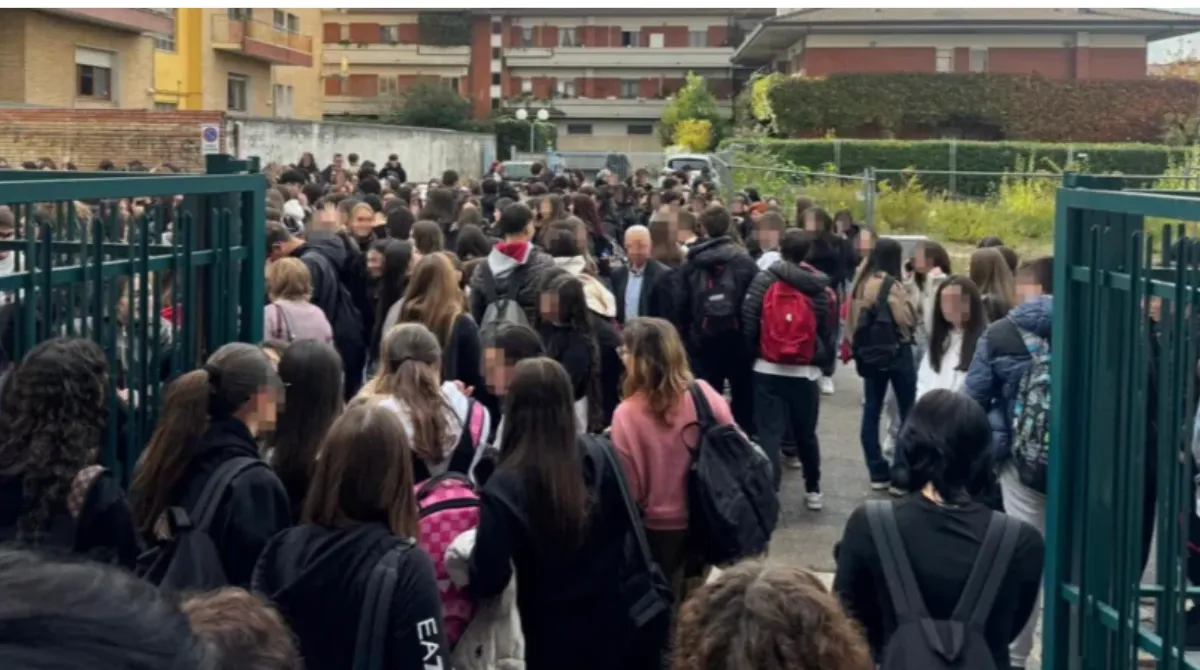
Il nome Mikhail Andropov, intanto, era già comparso in precedenti comunicazioni minatorie indirizzate ad aeroporti, compagnie e testate giornalistiche europee. Non è però stata accertata un’identità reale dietro lo pseudonimo né un collegamento certo con uno Stato o un’organizzazione specifica.
La pista dell’università di Taiwan e gli account compromessi
Secondo le ricostruzioni pubblicate dal Corriere della Sera e da Tgcom24, le mail arrivate alle scuole italiane sarebbero state inviate utilizzando un indirizzo riconducibile alla Dayeh University. Nel messaggio era presente una mailing list contenente numerosi istituti scolastici italiani, elemento che gli investigatori stanno cercando di ricostruire.
L’ipotesi è che qualcuno abbia utilizzato un account universitario violato per raggiungere una lista di destinatari già disponibile. Il meccanismo potrebbe essere simile a quello del phishing: invece di attaccare direttamente i sistemi informatici delle scuole, l’autore avrebbe sfruttato credenziali o caselle di posta di soggetti estranei alla vicenda.
Non è ancora chiaro chi abbia avuto accesso all’account né se la persona indicata nell’intestazione del messaggio sia coinvolta. La presenza del suo nome nell’indirizzo o nella mailing list non dimostra infatti che sia stata lei a inviare le minacce.
Il Corriere richiama anche precedenti episodi nei quali sarebbero stati utilizzati indirizzi riconducibili ai ministeri dell’Istruzione dell’Arabia Saudita e dell’Egitto. In altri casi europei, invece, le comunicazioni sarebbero partite da account collegati a istituti scolastici in Lituania o a un’università in Thailandia. La possibile compromissione di caselle di posta differenti è uno degli aspetti che gli investigatori stanno approfondendo.
Chi è Mikhail Andropov e cosa significa il nome scelto
Mikhail Andropov si presenta nei messaggi come leader del «Vilayat di Misoginistan»
, ma non risultano elementi sufficienti per identificare un’organizzazione reale con questo nome. Anche l’identità del mittente resta sconosciuta: tutto lascia pensare che si tratti di uno pseudonimo, già utilizzato in precedenti rivendicazioni.
Il cognome Andropov richiama quello di Yuri Andropov, segretario generale del Partito comunista dell’Unione Sovietica dal 1982 al 1984. Secondo Tgcom24, nelle precedenti comunicazioni era comparsa anche la formula «Messaggio all’Occidente», che potrebbe richiamare il titolo di una biografia dedicata all’ex leader sovietico. Si tratta, tuttavia, di possibili riferimenti simbolici: non dimostrano un legame con la Russia.
Anche il termine «Vilayat» ha un significato geografico e politico: indica una provincia o una regione. «Misoginistan», invece, è il nome di uno Stato immaginario che sembra richiamare le precedenti comunicazioni attribuite al cosiddetto «Male State», o «Stato maschile».
Le analogie con il «Male State» e le precedenti minacce
Le mail firmate Mikhail Andropov riprendono alcuni elementi già comparsi in precedenti falsi allarmi: riferimenti a ordigni esplosivi nascosti negli edifici, minacce contro la popolazione e messaggi contro quello che il mittente definisce un «regime femminista».
In una precedente comunicazione, attribuita allo «Stato maschile», erano state annunciate minacce contro scuole e aerei. Anche in quel caso gli allarmi si erano rivelati falsi. Il gruppo, inoltre, avrebbe successivamente negato qualsiasi coinvolgimento nella vicenda.
Le somiglianze tra i testi non bastano però a stabilire che dietro le diverse campagne ci siano gli stessi autori. Le firme utilizzate potrebbero essere parte di una strategia di depistaggio o di imitazione, ma anche questa possibilità dovrà essere verificata.
Nuove minacce degli hacker Noname057(16) contro Antonio Tajani
Nel quadro delle tensioni informatiche che stanno interessando diversi Paesi europei si inseriscono anche nuove minacce rivolte al ministro degli Esteri Antonio Tajani. A pubblicarle sarebbe stato il gruppo hacker Noname057(16), ritenuto vicino a Mosca e già finito all’attenzione delle autorità italiane e straniere.
In un messaggio diffuso online, il gruppo ha sostenuto di aver ampliato il proprio dossier sul ministro, facendo riferimento anche ai suoi familiari. Gli hacker hanno inoltre criticato il sostegno italiano all’Ucraina e accusato Tajani di contribuire all’escalation del conflitto.
Le minacce arrivano dopo precedenti scambi pubblici tra il ministro e il gruppo, che aveva già inserito il suo nome tra i possibili obiettivi. Le affermazioni degli hacker sulla disponibilità di informazioni personali devono essere considerate dichiarazioni del gruppo e non una conferma indipendente dell’effettiva acquisizione o diffusione di dati riservati.
Il problema delle mailing list e delle protezioni anti-phishing
Gli allarmi inviati alle scuole pongono anche una questione relativa alla sicurezza delle comunicazioni istituzionali. Secondo la ricostruzione del Corriere, una delle ipotesi riguarda l’eventuale assenza o inefficacia di filtri anti-phishing in grado di impedire l’accesso non autorizzato a mailing list contenenti gli indirizzi degli istituti.
Il punto non sarebbe necessariamente un’intrusione nei sistemi informatici delle singole scuole, ma la possibilità che qualcuno sia riuscito a ottenere una lista di destinatari e a utilizzarla per diffondere simultaneamente lo stesso messaggio. Gli investigatori stanno verificando se ci siano state nuove compromissioni dopo gli episodi segnalati il 19 ottobre e il 2 novembre.
Le indagini dovranno chiarire da dove siano partite le comunicazioni, quali account siano stati effettivamente violati e se esista un coordinamento tra i diversi allarmi registrati in Europa. Al momento, non è stata dimostrata una responsabilità comune né è stata accertata l’identità di chi utilizza il nome Mikhail Andropov.